「PHPに重大な脆弱性」「Apacheに修正が必要」。そんなニュースを見てAIに聞くと、難しい言葉を一気に説明してくれます。でも、自分のサイトに影響があるかまで、回答だけで決めてよいのでしょうか。
私もAIを仕事やブログ運営に使っています。セキュリティの話では、AIに情報を整理してもらいつつ、最後は公式の発表と自分の環境を突き合わせる。この順番が大事だと考えています。今回は、次回のPHP編とその後のApache編を読むための「地図」を作ります。
先に答え:脆弱性ニュースを見たら、①何の製品か ②どの版や設定が対象か ③自分の環境にあるか ④実際に悪用が確認されているか ⑤どの更新・対処が必要か、の順に確かめます。AIは整理役として使い、判定の根拠は公式資料に戻します。
まず、サイトのどこに問題が起きるのか
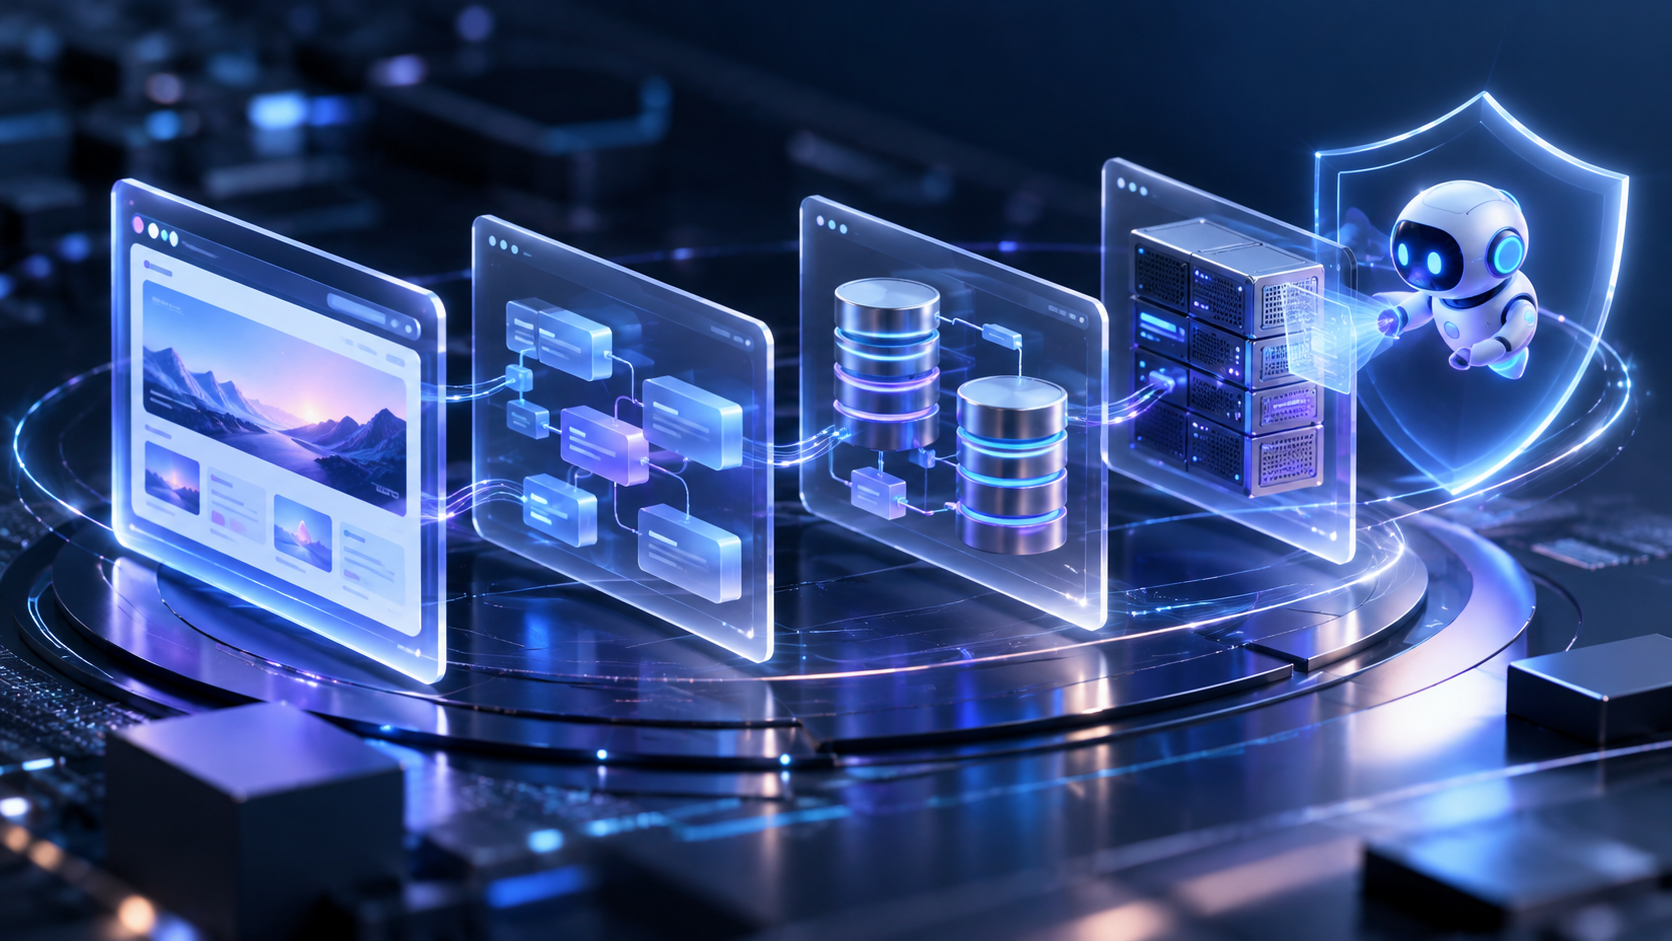
PHPとApacheは同じものではありません。一般的な構成の例を、サイトに届くリクエストの流れで見るとこうなります。
左から右へ処理が進むイメージです。実際の構成はホスティング会社や設定により異なります。AIはこの通信経路を自動で守る装置ではありません。
Apacheの脆弱性なら②、PHPの脆弱性なら③が主な対象です。ただし「Apacheを使っている」「PHPを使っている」だけで直ちに被害があるとは言えません。製品の版、機能や設定、外部から到達できるかなど、条件が違うためです。Apache HTTP Server公式資料
ニュースの「CVE」と「重大」の読み方
CVE番号で対象を取り違えず、CVSSで影響の大きさをつかみ、KEVで悪用状況を確認します。ただし、点数だけで自分の環境の優先度は決まりません。自分がその版を使っているか、外部公開しているか、修正版があるかも必要です。KEVに掲載されていないことも「安全」の証明にはなりません。NIST NVD、CISA KEV
AIとセキュリティには、3つの関係がある
AIの答えには誤りが混ざることがあり、外部の文章に仕込まれた命令に引っ張られる「プロンプトインジェクション」や機密情報の開示も論点です。これはOWASPの生成AIリスク一覧や、複数国の政府機関がまとめたAIの安全な利用指針でも取り上げられています。
AIと一緒に進める「5つの確認順」
スマホでは上から下へ並びます。
- 製品を特定する。「PHP」「Apache HTTP Server」など、勧告が指すものを確認。似た名前の別製品と混同しない。
- 影響条件を読む。対象版に加え、必要な機能・モジュール・設定があるかを公式勧告で見る。
- 自分の環境を調べる。ホスティング会社の管理画面やサポートで稼働版と更新管理者を確かめる。AIは環境に接続されていなければ現状を知らない。
- 悪用状況を確認する。CISA KEVなどを参考にする。掲載の有無だけで対処の要否を決めず、公開範囲と影響も見る。
- 更新して結果を見る。公式または提供元の修正版を適用し、適用版とサイトの動作を確認する。更新を自分で行えない場合は提供元に問い合わせる。
AIへの依頼は、個人情報や設定ファイルを貼らずに、公開勧告のURLだけで始められます。
いまPHPで起きていることと、次回の話
2026年10月21日、PHP公式はCVE-2026-109618とCVE-2026-109619について、認証なしの遠隔コード実行につながり得る重大な脆弱性として修正版を公表しました。公式が示す修正版は8.5.12、8.4.27、8.3.36、8.2.35です。対象環境では更新が必要で、公式は一時的な回避策だけでは完全には安全にならないと説明しています。PHP公式勧告
次回はこの2件を例に、なぜ問題が起きたのか、どの環境に関係するのか、利用者と管理者は何を確認するのかを図解します。その後はApache HTTP Serverの個別の脆弱性を取り上げ、Webサーバー側では何が違うのかを見ます。
今日の一歩:自分のサイトのPHPとWebサーバーを「誰が管理し、どこで版を確認できるか」だけ調べてみてください。脆弱性ニュースに出会ったとき、AIの説明を行動につなげる土台になります。
※この記事は2026年10月24日時点の公開資料をもとにした一般向け解説です。特定のサイトの安全性や侵害の有無を判定するものではありません。
コメント